[CSIRTインシデント訓練サービス 導入事例]

「自分は何をすべきか?」インシデント発生時の行動が明確に
実情に即したカスタマイズ訓練で、対応の流れを具体的に確認
導入の課題/導入効果
課題
- 受託資産を預かる金融機関としてサイバー攻撃への強い危機感を持っていた一方で、全社的には
知識や当事者意識にばらつきがあった - CSIRTを対象とする従来の訓練では原因追及にとどまり、インシデントを自分事として捉えるまでには至っていなかった
- メンバーの異動や内部監査での指摘もあり、
インシデント発生時に「誰が、何を、どう判断するか」を確認できる訓練が求められていた
効果
- 社内事情に合わせたカスタマイズ訓練により、
インシデント発生時に何が起こるのかを具体的に認識 - 関係部門との連携も含めて「自分は何をすべきか」を確認し、現状の対応力やインシデント対応
マニュアル上の課題を把握 - 訓練後のアンケートでも好意的な評価が得られ、自分事として捉える意識醸成の第一歩となった
訓練実施の背景と課題
東京海上グループの中核資産運用会社
東京海上アセットマネジメント株式会社(以下、東京海上AM)は、東京海上グループの中核を担う資産運用会社として幅広いサービスを展開。受託資産を預かる金融機関として安全性の確保は常に課題となっている。
金融業界としてのセキュリティ対策
金融業界では、「金融分野におけるサイバーセキュリティに関するガイドライン」に準拠した安全性の確保が不可欠だ。東京海上AM内では、東京海上グループの持つCSIRTやセキュリティ関連インフラを活用しながら、IT部門以外に経営企画、人事、リスク管理などの部署から成るサイバー攻撃対策本部事務局(以下 事務局)を編成している。こうした体制を整備していても、インシデント発生時に各部門が自らの役割を理解し、適切に連携して動けるかを実践的に確認する必要があった。
インシデント対応を自分事にする訓練
IT部門を中心とするCSIRTを対象とした訓練を毎年実施しているが、マルウェア感染の原因究明など現象面についての内容が中心であり、「いざというときに事務局メンバーが何の役割を担い、どう行動すべきか」という行動についての内容ではなかった。事務局メンバーの異動もあり、インシデント対応を「自分事」として捉えるマインドをいかに醸成するかが課題となっていた。
「顧客資産の運用を受託するアセットマネジメントの業務内容や社内ルールに沿った訓練を求めていました。
型どおりの訓練ではなく、いざというときに事務局として、どうすべきかを考える訓練でなければなりません。当社の実情に合う訓練を探す中で、我々の意図を理解し、親身になって相談に乗ってくれたのがシーイーシーでした。我々の対応マニュアルに沿って訓練シナリオをカスタマイズできることが決め手となりました」(IT責任者様)
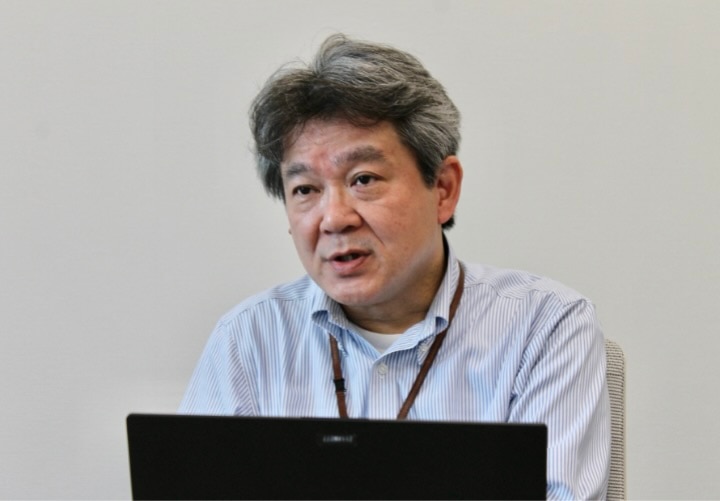
東京海上アセットマネジメント株式会社
IT責任者様
訓練の準備
対応マニュアルを踏まえ、実情に即した訓練シナリオを作成
インシデント対応訓練の実施にあたり、シーイーシーは東京海上AMの対応マニュアルを詳細に読み込み、訓練に必要な要素を整理しながら、実情に即したシナリオを組み立てていった。さまざまなケースを想定して記載された対応マニュアルを分析する中で、東京海上AM側では気付いていなかった観点を提示する場面もあったという。
「シーイーシーとはWeb打ち合わせを計3回(各1時間)行いましたが、事前に草案をいただけたので、議論はスムーズでした。実は当社のマニュアルは情報が複数箇所に分かれているため、全体像を把握しながら確認する必要があるのですが、きちんと読み込んだ上で『この項目に従ったシナリオが必要』と我々も気付いていなかった点をご提案いただきました。当社の実情を深く理解した周到な準備に驚かされました」
東京海上アセットマネジメント株式会社
ITセキュリティ担当者様
対応フローを整理・可視化し、訓練シナリオに反映
訓練の準備についてシーイーシーの担当者に聞いた。
「『いざというときに事務局メンバーがどう行動すべきかを考えられる訓練にしたい』との御要望でしたので、マニュアルどおりの訓練ではなく、具体的な実務レベルの動きを訓練内容に盛り込むことにしました。
そのため、対応マニュアルを読み込み、マニュアルに明記されていない『誰が・誰に・どのような手段(メール/電話/指定フォーマット)で連絡するのか』を可視化したフローチャートを作成し、迅速な判断ができるようにしました」(久米)
グループワークショップ形式の訓練で、インシデント発生時の対応を具体的に検討
初回の打ち合わせから約3カ月後の2026年1月、事務局メンバーを対象としたインシデント対応訓練が実施された。
訓練は、事前にセキュリティに関するセミナーを行った後、シーイーシーのファシリテーションの下、グループワークショップ形式で進められた。
今回は、インシデントトリガーとしてランサムウェア攻撃が選ばれた。攻撃後に各自が何をすべきかをディスカッションし、その内容を発表。その発表について良い点、課題をシーイーシーがコメントする形式で行われた。
数年ぶりの訓練ということもあり、当初は戸惑い気味だった事務局メンバーも時間が経つにつれ発言が活発になり、議論が深まった。
「単に『おもしろい訓練だった』で終わらせないよう、ファシリテーションでは『こんなやり方もあります』といった実務的な知見もお伝えし、訓練参加者が自ら考えながら議論を深め、新しい発見・気付きを得られるよう工夫しました。これまで多くの企業のセキュリティ対策を支援した経験が今回の訓練にも活かせました」と、ファシリテーションを担当した高野は語る。
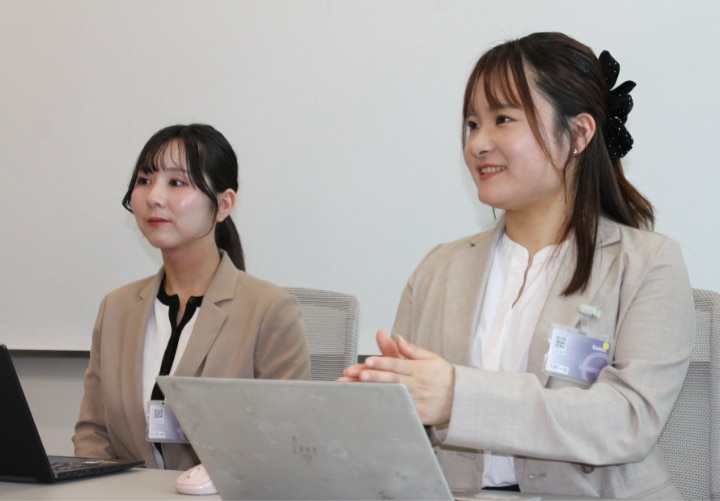
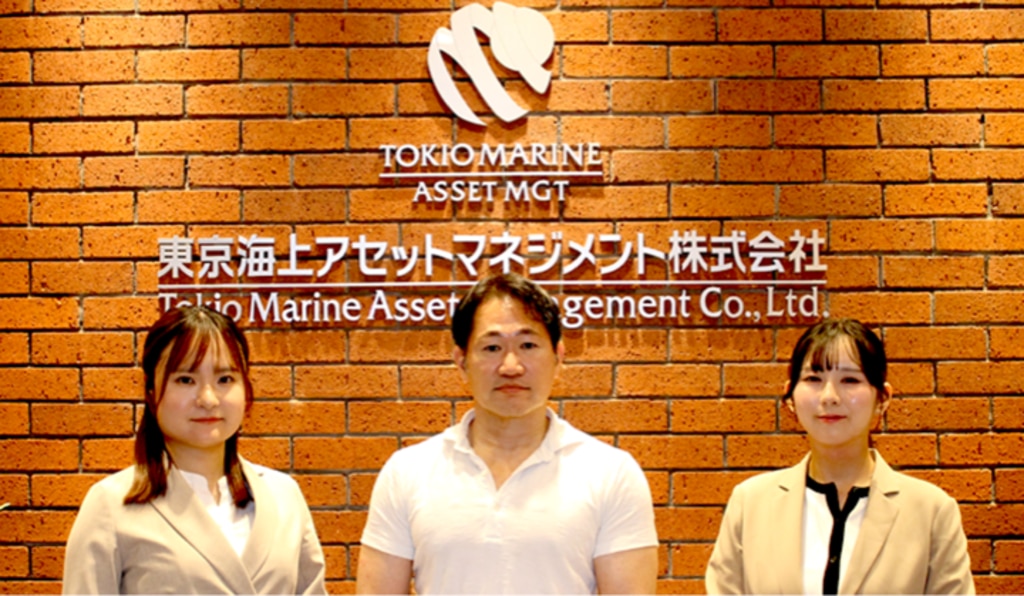
株式会社シーイーシー
ソリューションセグメント
セキュリティソリューション事業部 CyberNEXTビジネス部
主任 高野(右)、久米(左)
課題は「誰が何をするか」
訓練後のフィードバック
訓練後にシーイーシーが作成した報告書では、対応マニュアルや役割分担に関する複数の課題が示された。これらについて「対応マニュアルに課題があることが明確になったので、指摘いただいた点については確実に対応します」と、東京海上AM ITセキュリティ担当者様は語っている。
今後に向けて
今回の訓練で明らかになったのは、インシデント発生時の対応そのものよりも、「誰が何をするのか」を組織として明確にしておくことの
重要性だった。
東京海上AMは、マニュアル改訂や役割の明確化を進めるとともに、役員や業務部門も巻き込んだ訓練へと発展させる計画だ。
シーイーシーをパートナーとして、サイバーリスクへの対応を一部門の課題ではなく、組織全体の課題として捉える取り組みが始まっている。
お客様プロフィール
東京海上アセットマネジメント株式会社
東京海上アセットマネジメント株式会社は、東京海上グループの中核として、幅広い資産運用サービスを展開する。国内外の株式・債券をはじめとする多様な資産への投資を通じて、顧客の資産形成と運用のニーズに対応している。高度な運用体制と強固なリスク管理のもと、長年蓄積したノウハウ、グローバルな調査・分析力を活用することが質の高いサービスの源泉だ。中長期的な資産価値の向上を目指した運用姿勢により、幅広い顧客から高い信頼を得ている。
| 本社 | 〒100-0005 東京都千代田区丸の内1-8-2 鉃鋼ビルディング |
|---|---|
| 代表者 | 代表取締役社長 兼 CEO 長澤 和哉 |
| 役職員数 | 396名(海外拠点含むと414名) 2026年4月現在 |
| URL | https://www.tokiomarineam.co.jp/ |
| お電話でのお問い合わせ (受付時間:平日9:00-17:45) |
03-5783-3181 |
